domingo, 31 de marzo de 2013

Wimax


Wimax son las siglas de Worldwide Interoperability for Microwave Access, que significa algo así como Interoperabilidad mundial para acceso por microondas, cuyo rango de frecuencias varia entre los 2,5 a 3,5 Ghz (Queda claro que es una tecnología inalambrica).
Por hacer una breve introducción, podríamos decir que el Wimax es el hermano mayor del Wi-Fi, pero propiamente dicho, esta tecnología no pretende ser el sucesor de la misma, sino que no se enfoca tanto al ámbito particular, sino al profesional; aunque si es cierto que para particulares que viven en sitios de dificil acceso para que le llegue internet, antes que recurrir a soluciones por satélite, pueden abogar por esta tecnología.

La invención de esta tecnología es mas bien repartida que de un solo fabricante, así que no podemos atribuirle este honor a nadie en particular, lo que si podemos decir es que las compañías mas importante en el desarrollo de Wimax, son Intel y Millicom, por desarrollar el chip que usa; también Airspan Networks, Alcatel, Cisco Systems, Fujitsu, Nokia, Samsung y demás, son de los principales impulsores, y como hemos puntuado anteriormente, podemos considerar a todas estas compañías los creadores el Wimax.


 Hablemos ahora de sus características:

Esta tecnología se agrupa con las conocidas tecnologías de ultima milla, lo que significa que permite recibir los datos por microondas y su retransmisión por ondas de radio.
Este, es un producto que esta conforme con los estándares de acceso inalambrico "IEEE 802.16", cuya conexión nos permite conseguir velocidades similares al ADSL, sin cables, y con distancias que rondan los 50 Km. Ademas de Internet, podemos llevar servicios de telefonía bajo IP (VOIP)

Las características tecnicas del Wimax son las siguientes:
- Capa MAC con soporte de múltiples especificaciones físicas (PHY).
- Velocidades de hasta 70 Mbps.
- Facilidades para añadir más canales.
- Anchos de banda configurables y no cerrados
- Soporte nativo para calidad de servicio (QoS)

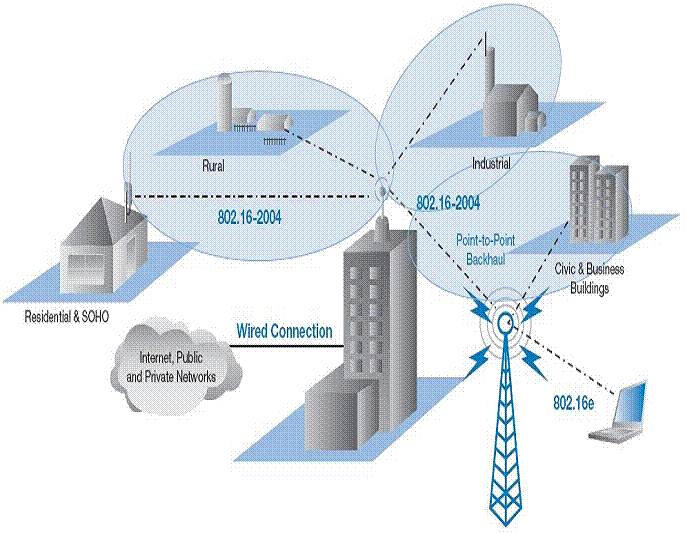
Wimax fija trabaja bajo el protocolo 802.16b, que funciona mediante antenas fijas ( Que son parecidas a las de TV ), trabaja entorno a los 3.5 GHz
Wimax movil, bajo el protocolo 802.16e trabaja en bandas de 2 - 3 GHz

Aplicaciones del wimax

Para hacer una introducción a este apartado, el wimax es capaz de enviar y recibir señales de voz, datos y vídeo.
Introduciéndonos un poco mas, Wimax puede ofrecer servicios de:
-Fax, ISDN
-Voz: POTS, VOIP
-Video, TV, AUDIO
-Servicio de internet
-Servicio de Tele-Metría

-Esta tecnología, puede proveer Internet a particulares, como anteriormente se había dicho, que estén en zonas de difícil acceso (zonas rurales).
-También ofrece conexión a empresas, con servicios VoIp.
-Tiene ventajas para los operadores, estos pueden ofrecer un servicio nuevo y novedoso.
-Sirve también como conexión troncal para redes, lo que viene siendo interconectar las mismas.
WiMAX, siglas de Worldwide Interoperability for Microwave Access (interoperabilidad mundial para acceso por microondas), es una norma de transmisión de datos que utiliza las ondas de radio en las frecuencias de 2,3 a 3,5 GHz y puede tener una cobertura de hasta 60 km. 1
Es una tecnología dentro de las conocidas como tecnologías de última milla, también conocidas como bucle local que permite la recepción de datos por microondas y retransmisión por ondas de radio. El estándar que define esta tecnología es elIEEE 802.16. Una de sus ventajas es dar servicios de banda ancha en zonas donde el despliegue de cable o fibra por la baja densidad de población presenta unos costos por usuario muy elevados (zonas rurales).


El único organismo habilitado para certificar el cumplimiento del estándar y la interoperabilidad entre equipamiento de distintos fabricantes es el Wimax Forum: todo equipamiento que no cuente con esta certificación, no puede garantizar su interoperabilidad con otros productos.
Existe otro tipo de equipamiento (no estándar) que utiliza frecuencia libre de licencia de 5,4 GHz, todos ellos para acceso fijo. Si bien en este caso se trata de equipamiento que en algunos casos también es interoperativo, entre distintos fabricantes (Pre Wimax, incluso 802.11a).
Existen planes para desarrollar perfiles de certificación y de interoperabilidad para equipos que cumplan el estándar IEEE 802.16e (lo que posibilitará movilidad), así como una solución completa para la estructura de red que integre tanto el acceso fijo como el móvil. Se prevé el desarrollo de perfiles para entorno móvil en las frecuencias con licencia en 2,3 y 2,5 GHz.
Actualmente se recogen dentro del estándar 802.16. Existen dos variantes:
•          Uno de acceso fijo (802.16d), en el que se establece un enlace radio entre la estación base y un equipo de usuario situado en el domicilio del usuario. Para el entorno fijo, las velocidades teóricas máximas que se pueden obtener son de 70 Mbit/s con un ancho de banda de 20 MHz. Sin embargo, en entornos reales se han conseguido velocidades de 20 Mbit/s con radios de célula de hasta 6 km, ancho de banda que es compartido por todos los usuarios de la célula.
•          Otro de movilidad completa (802.16e), que permite el desplazamiento del usuario de un modo similar al que se puede dar en GSM/UMTS, el móvil, aun no se encuentra desarrollado y actualmente compite con las tecnologías LTE (basadas en femtocélulas, conectadas mediante cable), por ser la alternativa para las operadoras de telecomunicaciones que apuestan por los servicios en movilidad, este estándar, en su variante «no licenciado», compite con el WiFi IEEE 802.11n, ya que la mayoría de los portátiles y dispositivos móviles, empiezan a estar dotados de este tipo de conectividad (principalmente de la firma Intel).
Que es una Red WiMAX?
Una Red WiMAX es la creación de una estructura de red implementando como base principal la utilización de tecnología inalámbrica WiMAX (802.16d - 802.16e) como forma para que los equipos se conecten entre sí y a internet.
Una definición breve sería como si existiera un enchufe de red en cualquier punto dentro de la zona de cobertura WiMAX.

•          Visite la Web de Ibersystems, instaladores recomendados, o Contacte con ellos para un presupuesto sin compromiso.

Que utilidades tiene una Red WiMAX?
Las Redes WiMAX pueden tener muchas utilidades prácticas para todo tipo de entidades, empresas o negocios.
•          Acceder a una red empresarial desde cualquier punto.
•          Acceder a Internet sin necesidad de cables.
•          Conectarse sin cables con un pc, un portátil, una pda, un teléfono mobil con conexión WiMAX.
•          Servicio de HotSpot para acceso restringido por tiempo o volumen.
•          Acceder a servicios de VoIP sin cables.

Tipos de redes inalambricas WiMAX
Dependiendo de su finalidad, las redes WiMAX se pueden diferenciar en dos tipos diferentes. Diferenciando el tipo de equipos que se conectaran a ellas:
•          WiMAX Fijo
WiMAX, en el estándar IEEE 802.16-2004, fue diseñado para el acceso fijo. En esta forma de red al que se refirió como "fijo inalámbrico" se denomina de esta manera porque se utiliza una antena, colocada en un lugar estratégico del suscriptor. Esta antena se ubica generalmente en el techo de una habitación mástil, parecido a un plato de la televisión del satélite. También se ocupa de instalaciones interiores, en cuyo caso no necesita ser tan robusto como al aire libre.
Se podría indicar que WiMAX Fijo, indicado en el estándar IEEE 802.16-2004, es una solución inalámbrica para acceso a Internet de banda ancha (también conocido como Internet Rural). WiMAX acceso fijo funciona desde 2.5-GHz autorizado, 3.5-GHz y 5.8-GHz exento de licencia. Esta tecnología provee una alternativa inalámbrica al módem cable y al ADSL.
•          WiMAX Móbil
WiMAX, en una posterior revisión de su estándar IEEE 902.16-2004, la IEEE 802.16e, se enfoca hacia el mercado móvil añadiendo portabilidad y capacidad para clientes móviles con capacidades de conexión WiMAX (IEEE 802.16e).
Los dispositivos equipados con WiMAX que cumpla el estándar IEEE 802.16e usan Acceso Múltiple por División Ortogonal de Frecuencia (OFDMA), similar a OFDM en que divide en las subportadoras múltiples. OFDMA, sin embargo, va un paso más allá agrupando subportadoras múltiples en subcanales. Una sola estación cliente del suscriptor podría usar todos los subcanales dentro del periodo de la transmisión.

A quién podría interesar?
•          Administraciones, Ayuntamientos y Centros Educativos
•          Entidades Públicas y Privadas
•          Minería, Agricultura y Transporte
•          Seguridad y Emergencias
•          Internet y WISP
•          Comunidades Vecinales
•          Polígonos
•          Empresas Privadas
•          Usuarios Exigentes


Hojas Amarillas y Blancas (Guia telefonica y direcciones)


Paginas Amarillas
Las páginas amarillas son las guías telefónicas que la mayoría de nosotros somos conscientes. Es un gran libro que proporciona a las personas con lista en orden alfabético de los propietarios de viviendas, empresas y organizaciones adicionales junto con sus números de teléfono y direcciones. Será de gran ayuda si previamente reconocer cuyo número usted está buscando, más que lo que si no? Sólo se reconoce el número de la persona por la razón de que él o ella ha estado llamando en el teléfono, que es donde está el Teléfono de búsqueda inversa muy útil.

Si usted trata de hacer uso de las páginas amarillas a parecer que el titular del Número telefónico, tendrá que buscar físicamente en muchos números para descubrir al culpable. Hacer esto ahora puede crear su muy mareado con todos los números. Será una pérdida total de tiempo. Uso de la búsqueda móvil inversa creará todo más fácil. Ahora tiene que buscar un servidor de invertir en línea y el tipo del número de teléfono en el cuadro de búsqueda. Al hacer clic en la búsqueda, las indicaciones sobre el número de teléfono que aparecen. Si usted desea un resultado correcto y la mejora adicional, usted puede pagar unos pocos dólares y tienen derecho a utilizar a una búsqueda adicional de confianza reverso de la célula, no se muestran ahora quién es el dueño y donde él o ella podría estar viviendo, sino que puede también proporcionar información personal adicional similar a las direcciones anteriores, número de teléfono de la oficina, hoja de servicios y registros ilegales.
Búsquedas inversas teléfono tiene una gama más amplia de información de páginas amarillas. El uso que le proporcionará más pequeña molestia, ya que puede recuperar toda la información para usted. Es así más fácil informar a un teléfono de búsqueda inversa, puede estar seguro de que usted va a disponer de información actualizada. Será su guía ideal para reconocer que su interlocutor no identificado.
Las páginas amarillas son inmóviles están utilizando en estos días. Ahora puede ser muy duro para hacer uso de si es el propietario del número que usted está buscando. Teléfono de búsqueda inversa está empezando a crecer y descanso de un lado a otro de nuestra tecnología actual. Cada vez más personas se están convirtiendo en alertará de esta situación y las demandas van en aumento. Aquí no hay duda que la búsqueda inversa de teléfonos estarán bien conocido por todos, tal vez se quedará para asegurar deseos de las personas para los próximos años.

Sección de ayuda de Páginas Blancas
En ésta página, usted encontrará toda la información necesaria para entender el funcionamiento de nuestro sitio web. PaginasBlancas.com.ar, es la guía de personas de la Argentina. En este portal usted podrá encontrar teléfonos, direcciones y personas. Para ello deberá completar determinados datos en el cajón de búsqueda; que se encuentra en la parte superior del sitio. El mismo está compuesto por uno, dos o tres campos; dependiendo de la búsqueda: ¿A quién buscas?,¿Localida o provincia?.
Una vez completados estos datos usted deberá hacer click en el botón Buscar y se le devolverán los resultados.
A continuación se detallan algunos ejemplos:
BÚSQUEDA DE PERSONAS - POR NOMBRE:
Páginas Blancas permite la búsqueda de personas de forma rápida y eficiente.
  Ejemplo: Gomez Juan.
  Ejemplo: Gomez Juan en Buenos Aires.
  Ejemplo: Gomez Juan en Buenos Aires, Mar del Plata.

BÚSQUEDA DE EMPRESAS - POR NOMBRE:
Páginas Blancas permite la búsqueda de empresas de forma rápida y eficiente.
  Ejemplo: Yell.
  Ejemplo: Yell en Buenos Aires.
  Ejemplo: Yell en Buenos Aires, Mar del Plata.

BÚSQUEDA DE TELÉFONOS:
Páginas Blancas permite la búsqueda del titular de un teléfono.
  011-4348-8000.

BÚSQUEDA POR DIRECCIÓN:
Páginas Blancas permite la búsqueda del titular de un teléfono, ingresando la dirección.
Ejemplo: San Martin Número: 100.
Ejemplo: San Martin Número: 100 en Buenos Aires.
Ejemplo: San Martin Número: 100 en Buenos Aires, Mar del Plata.

Paginas Blancas

Las compañías de teléfono proporcionan de forma gratuita guías de teléfono locales, páginas blancas y páginas amarillas. Si instalas una línea de teléfono recibirás gratis la guía telefónica. Se publican anualmente y te las llevan a casa.

Las páginas blancas contienen nombres y números de teléfono de personas por el orden alfabético de su apellido, mientras que las páginas amarillas tienen categorías que van desde médicos y farmacias hasta artesanos. La guía telefónica local, las páginas amarillas y el libro de prefijos de área también pueden encontrarse en cabinas telefónicas y oficinas de correos.
Información   
Si no tienes guía telefónica o necesitas un número de otra área, puedes llamar a Información. Para Información local marca el 411. Si necesitas un número de otra área, marca el 1 seguido del prefijo de área del número que buscas, seguido del 555-1212. Ten en cuenta que esta llamada te costará como una llamada a larga distancia.
Si necesitas encontrar un número internacional, puedes contactar con la operadora internacional marcando el 00. Ten en cuenta que llamar a Información Internacional puede resultar muy caro.

Información en Internet
Puedes encontrar guías de teléfono en Internet enwww.whitepages.com , donde también encontrarás todas las direcciones de correo electrónico registradas. Las páginas amarillas están en www.yellowpages.com .
Números de teléfono importantes
Emergencias:
911 – Policía, bomberos y ambulancias
Información:
411 – Información local
1 + prefijo de área + 555-1212 – Información Nacional
Operadoras:
O – Operadora local
00 – Operadora internacional


Envenenamiento ARO o RP


Curiosidad, venganza o espionaje industrial pueden ser las razones por las que desde dentro de su propia red un atacante pueda realizar sus fechorías. Las estadísticas confirman que entre el 70 y 80 por ciento de los ataques efectuados a una red proceden desde dentro de la misma. Los administradores pasan bastante tiempo impidiendo estos ataques internos ya que proteger la red desde dentro es mucho más difícil que protegerla frente a ataques externos.
Una de las técnicas más formidables de ataques internos es la que se conoce como ARP spoofing. ARP spoofing coloca a un atacante en una posición en la que puede espiar y manipular el tráfico local. El ataque conocido como el hombre de en medio es fácil de realizar gracias a un software sofisticado, incluso los atacantes con muy pocos conocimientos sobre redes disponen de buenas utilidades para llevar a cabo su cometido con éxito.

¿Cómo funciona ARP?

El protocolo ARP se publicó en Noviembre de 1982 como RFC 826 por David C. Plumier. Como la seguridad en las tecnologías de la información no era un factor importante en aquella época, el objetivo era simplemente proporcionar funcionalidad. ARP transforma direcciones IP a direcciones MAC. Si el cliente C necesita enviar un paquete al servidor S, tiene que saber cual es la dirección MAC de S si ambas máquinas están dentro de la misma subred. Incluso si S reside en una red diferente, C aún necesita la MAC -en este caso, la dirección del router que reenviará el paquete.
El router se hará cargo de todo lo demás. Para averiguar la dirección MAC, C retransmite una solicitud ARP a todas las máquinas de la red local, preguntando “¿Quién tiene la dirección IP a.b.c.d?”. La máquina que tiene dicha dirección IP responde indicándole al cliente su dirección MAC +.
Un paquete ARP se transporta como información dentro de una trama Ethernet. Para permitir que esto pueda hacerse, el valor de 0x8006 se coloca en la cabecera de la trama en el campo tipo – esto le indica al destino que se trata de un paquete ARP.
Como sería muy costoso el tener que retransmitir solicitudes ARP y esperar las respuestas antes de enviar datos, cada pila IP contienen una tabla ARP, también conocida como ARP caché. La caché contiene una tabla con las direcciones IP y las direcciones MAC correspondientes. La tabla puede albergar entradas estáticas (por ejemplo, aquellas generadas por un usuario) y entradas dinámicas (aquellas que ha ido aprendiendo a través del protocolo ARP). Las entradas dinámicas a menudo son válidas para períodos cortos de tiempo, normalmente unos cuantos minutos.


Efectuando ataques en la LAN

Como ARP no realiza ningún intento por protegerse frente paquetes manipulados, es vulnerable a una serie de ataques. Los más comunes son MAC spoofing, MAC flooding y ARP spoofing. MAC spoofing implica que el atacante debe usar una dirección fuente MAC manipulada. Esta técnica tiene sentido si los privilegios van ligados a una dirección MAC. Muchos administradores de WLAN
(Wireless LAN) ponen la dirección MAC de los usuarios autorizados en una lista de control de acceso. Esto es una medida de seguridad débil ya que es fácil de vulnerar. El atacante tan sólo tiene que conocer una dirección privilegiada y usarla cuando la máquina con dicha dirección esté apagada. MAC spoofing es útil cuando los atacantes quieren proteger su identidad.
Hay una forma bastante sencilla de impedir esta clase de ataques en una red cableada: muchos switches permiten seguridad a nivel de puertos. El switch tan sólo aprende la dirección MAC una sola vez y la almacena permanentemente. A partir de este momento, el switch no aceptará ninguna otra dirección MAC fuente conectada a ese puerto. Este mecanismo es efectivo frente a los ataques MAC spoofing. Como punto negativo se tiene que el administrador debe reconfigurar el switch cada vez que se cambie la red.
La seguridad a nivel de puertos puede también proteger la red frente a otra clase de ataques. El ataque conocido como MAC flooding está diseñado para echar abajo la seguridad a nivel de puertos de un switch.
Al contrario que los hubs, los switches usan tablas CAM (Memoria de contenido direccionable), que especifican el puerto correspondiente a cada dirección MAC del switch. El switch tan solo enviará paquetes a través del puerto que conduzca a la máquina destino. Los atacantes pueden deshabilitar esta funcionalidad sobrecargando el switch con direcciones -la tabla CAM solo puede contener un número determinado de direcciones. Si el ataque tiene éxito, se consigue que el switch funcione como un hub y esto permite que las comunicaciones sean visibles por cualquier puerto.
ARP Poisoning
El tercer ataque no es tan fácil de detectar y no hay contramedidas simples. El ataque se basa en un ARP spoofing, donde el atacante deliberadamente transmite un paquete ARP falso. ARP poisoning es un tipo específico de ARP spoofing cuyo objetivo es manipular (envenenar en inglés, de ahí el nombre) las tablas ARP de otras máquinas. Como los sistemas operativos no suelen comprobar si una respuesta ARP es realmente la contestación a una solicitud ARP enviada previamente, la información de la dirección de la respuesta es almacenada en la caché. En los sistemas Windows los atacantes pueden incluso Si dos ordenadores en una red quieren charlar, necesitan una forma de identificación entre ellos unívoca. Ethernet utiliza un número de 48-bit (6 byte), que es asignado por el fabricante. La denominada dirección MAC (Control de Acceso al Medio) es única en el mundo. Esto permite a los usuarios añadir (más o menos) tantos adaptadores Ethernet como quieran a la LAN. Sin switches o bridges Ethernet usa broadcasting; esto es, cada paquete en el cable se envía a cada nodo de cada segmento de la red. Pero solo el destino pretendido aceptará el paquete, mientras todos los otros nodos lo ignorarán.

Esta solución es sorprendentemente fácil, pero no se adapta bien en diversos entornos. Todo el que esté conectado al medio común comparte el ancho de banda. Los bridges y los switches reducen la situación dividiendo la red en múltiples segmentos y aprendiendo qué direcciones MAC están disponibles a través de los puertos (tabla CAM, Content Addressable Memory). Esto permite a estos dispositivos transmitir paquetes sólo a los segmentos donde se encuentra la máquina destino. Sin cada segmento, los nodos de la red pueden enviarse paquetes unos a otros sin interferencias con comunicaciones en otros segmentos.
Este principio no es aplicable a todas las redes. Cada switch necesita conocer el entorno que le rodea. Para manejar esto, los creadores de Internet presentaron un esquema de direcciones basados en las direcciones IP. Las direcciones IP tienen una longitud de 32 bits (4 bytes) y comprende una red y una sección de host. La máscara de red le dice qué parte de las direcciones se refiere a la red y qué parteidentifica al host.
Las redes individuales que forman Internet están conectadas por routers. Los routers sólo necesitan conocer direcciones de red para enviar paquetes de forma correcta. Mientras se asignan direcciones IP, la LAN continua utilizando sólo direcciones MAC. Pero sería un inconveniente para cada programa que necesite conocer ambas direcciones IP y las direcciones MAC. Aquí es donde ARP (Address Resolution Protocol) puede ayudar proporcionando la dirección MAC que coincida con una dirección IP. El administrador no necesita configurar esto – es decir, no hay necesidad de configurar las coincidencias entre direcciones IP/MAC. Como parte negativa, la automatización lleva a un gran problema de seguridad, que discutiremos con más detalle en este artículo.
Junto con ARP, también está RARP (Reverse ARP, [3]). De forma similar a DHCP, un servidor RARP asigna una dirección IP a una máquina basada en el conocimiento de la dirección MAC del equipo. Como RARP no pasa ningún otro parámetro (nombre del servidor, dirección del gateway, máscara de red), hoy en día es muy extraño usarlo.

Direcciones de la LAN: Conceptos Básicos

El cliente utiliza ARP para averiguar la dirección MAC del servidor en la LAN antes de enviar paquetes a este servidor. La petición a “Who has “ se transmite a todas las máquinas en la LAN. El nodo con la dirección pedida responderá directamente a la máquina que pregunta.cuentes; de hecho, se suele hacer clic y simplemente ignorar el mensaje. Un error en algunas versiones del navegador Internet Explorer hace que sea posible atacar las conexiones SSL sin que el navegador ni siquiera muestre la alerta.
El ataque a SSH sigue un patrón similar. Si el cliente ya conoce la clave del lado del servidor, mostrará un mensaje claro. Pero muchos usuarios y administradores ignoran el aviso, suponiendo que alguien ha cambiado la clave del servidor. Pocos protocolos o implementaciones son inmunes. (IPsec es una excepción. IPsec rehúsa trabajar si algo va mal con el proceso de autenticación).
A causa de este problema, casi cualquier clase de comunicación interna es vulnerable. Hay incluso herramientas modificar entradas declaradas por los usuarios como estáticas. Realizando esto se permite que un atacante monitorice el diálogo entre un cliente y un servidor y utilizando la técnica del “hombre de en medio”, manipule el diálogo. El hombre en medio manipula las entradas del servidor en caché ARP del cliente, haciendo creer al cliente que la dirección MAC del atacante es en realidad la dirección del servidor. El mismo truco se usa para el servidor.
Si el cliente quiere hablar con el servidor, comprobará su tabla ARP manipulada y enviará el paquete a la dirección MAC del atacante. Esto permite al atacante leer y modificar el paquete antes de reenviarlo al servidor. Entonces el servidor supone que el paquete fue enviado directamente por el cliente. La respuesta del servidor de nuevo va al atacante, que la reenvía al cliente. Si el servidor reside en otra subred, el atacante tan solo tiene que lanzar su ataque contra el router.
Desde luego, un atacante puede provocar una denegación de servicio simplemente descartando cualquier paquete recibido. Para manipular los datos, el atacante simplemente tiene que reenviar datos diferentes a los que reciba. Los atacantes pueden fácilmente recolectar contraseñas, ya que el número del puerto les permite averiguar el protocolo usado e identificar las credenciales del usuario basándose en este conocimiento.
Precaución incluso con SSL y SSH

Las conexiones encriptadas no son automáticamente inmunes, como demuestran diversas herramientas ARP. Estos programas están ahora disponibles para varios sistemas operativos (véase el cuadro titulado “Exploits para ARP”). Además de la funcionalidad de ARP poisoning, incluye implementaciones para clientes y servidores de SSL (Secure Socket Layer), TLS (Transport Layer Security), SSH (Secure Shell) o PPTP (Point to Point Tunneling Protocol). Accediendo a un servidor web SSL, el navegador alerta al usuario que algo va mal con el certificado para la conexión. Pero hay muchos usuarios que no comprenden la importancia de la alerta y simplemente la ignoran. El hecho de que muchos servidores usen un certificado generado por ellos mismos hace que dichas alertas sean relativamente
A continuación nombraremos algunos programas que permiten a los atacantes explotar las vulnerabilidades de ARP. Los administradores pueden utilizar estas herramientas para testear sus propias redes. Son bastante útiles para demostrar la severidad de los ataques ARP. El problema de seguridad real, por supuesto, no es el hecho de que estas herramientas existan, ya que ARP es relativamente inseguro.

ARP-SK: Los programadores describen sus herramientas como una Navaja Suiza para ARP; está disponible para versiones Unix y Windows. El programa puede manipular las tablas ARP en varios dispositivos. http://www.arp-sk.org
Arpoc y WCI: Este programa para Unix y Windows realiza un ataque tipo hombre de en medio en la LAN. Contesta a cada petición ARP que alcanza la máquina con una respuesta ARP manipulada y reenvía cualquier paquete de entrega no local al router apropiado. www. phenoelit.de/arpoc/

Arpoison: Una herramienta de línea de comandos que crea un paquete ARP manipulado. El usuario puede especificar la fuente y la dirección IP/MAC de la tarjeta. http://arpoison.sourceforge.net

Brian: Esta herramienta extremadamente simple (comprendido en un sólo fichero C) utiliza ARP poisoning para deshabilitar las interconexiones en la LAN. Esto permite a un atacante fisgonear todo el tráfico en la red. http://www. bournemouthbynight.co.uk/tools/

Cain & Abel: Este sofisticado software de Windows comenzó como una herramienta de recuperación de claves. Fisgonea la red y utiliza una variedad de técnicas para descifrar claves encriptadas. La versión 2.5 de la herramienta fue la primera en introducir ARP poisoning, que permite a los atacantes fisgonear el tráfico IP en la LAN. El programa ataca conexiones SSH y HTTPS. http://www. oxid.it/cain.html/

Dsniff: Los programas individuales en esta suite de herramientas llevan a cabo distintas tareas. Dsniff, Filesnarf, Mailsnarf, Msgsnarf, Urlsnarf y Webspy fisgonean la red y cogen datos interesantes (como claves, correos y ficheros). Arpspoof, Dnsspoof y Macof permiten a los administradores y atacantes acceder a datos que un switch normalmente protege. Sshmitm y Webmitm soportan el ataque hombre de en medio en SSH y HTTPS (aunque el autor se refiere a ellos como ataques Monkey in the Middle). http://naughty.monkey.org/~dugsong/dsniff/

Ettercap: Un potente programa con una interfaz basada en texto (ver Figura 4); la última versión también tiene un interfaz Gtk. Las acciones se realizan automáticamente, con la herramienta se muestran tarjetas potenciales en una ventana. Junto a Sniffing, los ataques ARP y la obtención de claves automáticas, Ettercap también puede manipular datos sin una conexión. El programa también ataca conexiones SSHv1 y SSL (utilizando las técnicas del ataque del hombre de en medio). http://ettercap.sourceforge.net

Hunt: Las conexiones fallidas, fisgoneo de datos y secuestro de sesiones. La herramienta utiliza manipulación ARP y otras técnicas. http:// packetstormsecurity.nl/sniffers/hunt/

Juggernaut: En 1997, Phrack Magazine publicó Juggernaut, el predecesor de la mayoría de los sniffers actuales con capacidad para manipular la caché ARP. http://www.phrack.org/show.php?p=50&a=6

Parasite: El servicio Parasite fisgonea la LAN y responde a peticiones ARP con respuestas ARP manipuladas. La herramienta permite gradualmente a la máquina establecerse por sí misma como un hombre de en medio para cualquier comunicación en la red. http://www.thc.org/releases

jueves, 28 de marzo de 2013

Ingeniería Social (Informatica)

En el campo de la seguridad informática, ingeniería social es la práctica de obtener información confidencial a través de la manipulación de usuarios legítimos. Es una técnica que pueden usar ciertas personas, tales como investigadores privados, criminales, o delincuentes computacionales, para obtener información, acceso o privilegios en sistemas de información que les permitan realizar algún acto que perjudique o exponga la persona u organismo comprometido a riesgo o abusos.
El principio que sustenta la ingeniería social es el que en cualquier sistema "los usuarios son el eslabón débil". En la práctica, un ingeniero social usará comúnmente el teléfono o Internet para engañar a la gente, fingiendo ser, por ejemplo, un empleado de algún banco o alguna otra empresa, un compañero de trabajo, un técnico o un cliente. Vía Internet o la web se usa, adicionalmente, el envío de solicitudes de renovación de permisos de acceso a páginas web o memos falsos que solicitan respuestas e incluso las famosas cadenas, llevando así a revelar información sensible, o a violar las políticas de seguridad típicas. Con este método, los ingenieros sociales aprovechan la tendencia natural de la gente a reaccionar de manera predecible en ciertas situaciones, -por ejemplo proporcionando detalles financieros a un aparente funcionario de un banco- en lugar de tener que encontrar agujeros de seguridad en los sistemas informáticos.

Quizá el ataque más simple pero muy efectivo sea engañar a un usuario llevándolo a pensar que un administrador del sistema esta solicitando una contraseña para varios propósitos legítimos. Los usuarios de sistemas de Internet frecuentemente reciben mensajes que solicitan contraseñas o información de tarjeta de crédito, con el motivo de "crear una cuenta", "reactivar una configuración", u otra operación benigna; a este tipo de ataques se los llama phishing (se pronuncia igual que "fishing", pesca). Los usuarios de estos sistemas deberían ser advertidos temprana y frecuentemente para que no divulguen contraseñas u otra información sensible a personas que dicen ser administradores. En realidad, los administradores de sistemas informáticos raramente (o nunca) necesitan saber la contraseña de los usuarios para llevar a cabo sus tareas. Sin embargo incluso este tipo de ataque podría no ser necesario — en una encuesta realizada por la empresa Boixnet, el 90% de los empleados de oficina de la estación Waterloo de Londres reveló sus contraseñas a cambio de un bolígrafo barato.
Otro ejemplo contemporáneo de un ataque de ingeniería social es el uso de archivos adjuntos en e-mails, ofreciendo, por ejemplo, fotos "íntimas" de alguna persona famosa o algún programa "gratis" (a menudo aparentemente provenientes de alguna persona conocida) pero que ejecutan código malicioso (por ejemplo, usar la máquina de la víctima para enviar cantidades masivas despam). Ahora, después de que los primeros e-mails maliciosos llevaran a los proveedores de software a deshabilitar la ejecución automática de archivos adjuntos, los usuarios deben activar esos archivos de forma explícita para que ocurra una acción maliciosa. Muchos usuarios, sin embargo, abren casi ciegamente cualquier archivo adjunto recibido, concretando de esta forma el ataque.
La ingeniería social también se aplica al acto de manipulación cara a cara para obtener acceso a los sistemas computacionales. Otro ejemplo es el conocimiento sobre la víctima, a través de la introducción de contraseñas habituales, lógicas típicas o conociendo su pasado y presente; respondiendo a la pregunta: ¿Qué contraseña introduciría yo si fuese la víctima?
La principal defensa contra la ingeniería social es educar y entrenar a los usuarios en el uso de políticas de seguridad y asegurarse de que estas sean seguidas.
Definición de Seguridad Informática: La seguridad informática debe entenderse como una cultura, en primer lugar. Así como se revisa de manera inconsciente, generalmente, que una casa y un carro se encuentre cerrado, de la misma manera se debe hacer con el hardware, el software, la información que se maneja y las personas que los utilizan dentro de una organización. 

Recurso Humano. Son las personas encargadas de administrar la información a través del Hardware y Software

Objetivo de la Seguridad Informática.
Un riesgo en seguridad informática, es la probabilidad de que suceda un evento negativo sobre los activos informáticos. Así mismo, existe un principio que dice un riesgo no se elimina, solo se minimiza. Por lo tanto el objetivo de la seguridad es buscar ofrecer un sistema capaz de minimizar los riesgos al máximo. Para poder cumplir con este objetivo, el sistema que se busca debe contener las siguientes características:

Integridad. La información que se administra con los activos informáticos, sólo puede ser modificada por quien está autorizado.
La ingenieria social es el término es utilizado para describir un método de ataque, donde alguien hace uso de la persuasión, muchas veces abusando de la ingenuidad o confianza de un usuario, para obtener informacion que pueda ser utilizada para tener acceso autorizado a la información de las computadoras. 
La piratería informática más sencilla no requiere habilidad informática alguna. Si un intruso puede engañar a un miembro de una organización para que le proporcione información valiosa, como la ubicación de los archivos o de las contraseñas, el proceso de piratería informática se torna mucho más fácil. Este tipo de ataque se denomina ingeniería social, y se aprovecha de las vulnerabilidades personales que pueden ser descubiertas por agresores talentosos. Puede incluir apelaciones al ego de un empleado, o bien puede tratarse de una persona simulada o un documento falsificado que logra que una persona proporcione información confidencial.


Técnicas de ingeniería social
Existen tres tipos de técnicas según el nivel de interacción del ingeniero socialTres tipos,
Técnicas pasivas
Técnicas no presenciales
Técnicas presenciales no agresivas
Métodos agresivos
Autoridad falsa
Ejemplo
Recomendaciones
Suplantación
Ejemplo: Si se debe entregar Información confidencial: debe ser personalmente, si debe ser enviada por correo electrónico: encriptada, y si es un archivo por mensajería instantánea: comprimido y encriptado con claves de acceso que las 2 personas conozcan o compartan.
Recomendaciones
Es muy importante capacitar al Usuario (empleado y superiores) en reconocer a este tipo de personas, nunca se debe dar Información confidencial por mensajería instantánea ni por Teléfono, se debe seguir un protocolo de trabajo. El peor error de las empresas es confiar en que nunca sucederá en su Empresa.
Marco de administración de la seguridad: Un marco de Administración de la seguridad define una visión general de las posibles amenazas que suponen para su organización la Ingeniería social y asigna funciones con puestos responsables del desarrollo de directivas y procedimientos que mitiguen esas amenazas. Este método no significa que tenga que contratar a personal cuyas únicas funciones sean asegurar la seguridad de los activos de la Empresa. Si bien este método puede ser una opción en grandes organizaciones, resulta poco viable o deseable tener asignadas esas funciones en las medianas empresas.El comité de control de seguridad debe identificar en primer lugar las áreas que pueden suponen un riesgo para la compañía.Este proceso debe incluir todos los vectores de ataque identificados y los elementos específicos de la compañía, como el uso de terminales públicas o procedimientos de Administración de la oficina.
Evaluaciones sobre la administración de riesgos: Cualquier tipo de seguridad exige que se evalúe el nivel de riesgo que supone un ataque para la compañía. Si bien la Evaluación del riesgo debe ser concienzuda, no tiene que tardarse mucho tiempo en realizarse. Según el trabajo realizado para identificar los elementos principales de un marco de Administración de la seguridad por parte del comité de control de seguridad, podrá establecer categorías y prioridades en los riesgos. Se deben establecer prioridades mediante la identificación del riesgo y el cálculo del costo que implica su mitigación; si mitigar un riesgo es más caro que el propio riesgo, puede que dicho costo no sea justificable. La fase de Evaluación del riesgo puede resultar muy útil en el desarrollo final de la directiva de seguridad.
Directiva de seguridad: Se debe crear un conjunto escrito de directivas y procedimientos que estipulen la forma en que su personal debe enfrentarse a las situaciones que puedan suponer ataques de Ingeniería social. En este paso se asume que existe una directiva de seguridad, aparte de la amenaza que supone la Ingeniería social. Si actualmente no se dispone de una directiva de seguridad, se tendrá que crear una. Los elementos que identifique la Evaluación del riesgo de Ingeniería social serán un comienzo, pero se debe tener en cuenta otras posibles amenazas.

§  Observación
§  Recuperar la contraseña
§  IRC u otros chats
§  Teléfonos
§  Carta y fax
§  Buscando en la basura.
§  Mirando por encima del hombro.
§  Seguimiento de personas y vehículos.
§  Vigilancia de Edificios.
§  Inducción.
§  Entrada en Hospitales.
§  Acreditaciones.
§  Agendas y teléfonos móviles.
§  Desinformación.
 Métodos utilizados por los atacantes

Son varios los métodos que un atacante puede utilizar para conseguir que se le brinde Información o se le facilite un acceso a un Sistema restringido, aunque lo más normal es que el atacante utilice una mezcla de todos los métodos existentes.
§  Suplantación de personalidad.
§  Chantaje o extorsión.
§  Despersonalización.
§  Presión psicológica.
Esta técnica es usada muy a menudo y se basa en intentar convencer a la victima de que el atacante está en una posición en la que esa Información le es necesaria haciéndose pasar por un superior. Esta técnica puede ser usada en empresas muy grandes, donde lo más normal es que un empleado no conozca a todos sus superiores, con lo que un atacante puede hacerse pasar por un superior y solicitar la Información que necesite. Con lo que muchas veces no es necesario hacer muchos esfuerzos para conseguir la Información.
Un atacante entra a una compañía de software y se hace pasar por un empleado del departamento de seguridad, y explica a los jefes que tiene que instalar un nuevo fichero para evitar que los ordenadores de todos los empleados se infecten con un Virus que acaba de salir y que para hacer eso es necesario que los empleados le faciliten su Contraseña de acceso a los ordenadores, con lo que el atacante ya podría hacer lo que quisiera con los ordenadores de los empleados.(Es muy utilizada en corporaciones de mas de 50 empleados). Aunque es un ejemplo muy simple, se puede ver que el atacante, haciéndose pasar por otra persona ha conseguido con relativa facilidad las contraseñas de todos los empleados de la Empresa.
Es muy importante capacitar al Usuario (empleado y superiores) en reconocer a este tipo de personas, siempre se le debe solicitar la identificación, y preferentemente tener un protocolo de trabajo (por ejemplo si se realizara una actualización de software, enviar 24 horas antes un correo electrónico a todos los empleados avisando que pasará el técnico a realizar el trabajo).
Aunque se parece mucho a la autoridad falsa, no es lo mismo, es decir, la suplantación se parece a la autoridad falsa en el hecho de que se intenta engañar a una persona haciéndose pasar por alguien que tiene más derechos en el Sistema. La diferencia radica que la suplantación se basa en hacerse pasar por una persona que realmente existe. En esta técnica el atacante se hace pasar por otra persona de distintos modos, por ejemplo podría imitar la Voz de la persona a suplantar, usar la mensajería instantánea o incluso imitar su estilo de Escritura leyendo sus correos, es decir, que un atacante podría recabar Información sobre una persona y hacerse pasar por ella. Una vez que el atacante ha conseguido convencernos que es quien dice ser sólo le quedará pedirnos la Información que desea obtener para acceder a nuestros sistemas.


Protección de información confidencial
La Ingeniería social incluye principalmente amenazas no técnicas para la seguridad de la compañía. La amplia naturaleza de estas posibles amenazas hace necesario el contar con Información sobre las amenazas y las defensas disponibles que permiten ayudar a enfrentarse a los piratas informáticos de la Ingeniería social.Para proteger a su personal de los ataques de ingeniería social, tiene que conocer los tipos de ataque que puede sufrir, saber lo que quiere el Pirata informático y valorar lo que podría suponer la pérdida para su organización. Con estos datos, puede hacer más estricta su directiva de seguridad para que incluya defensas contra la ingeniería social.
Una vez comprendida una parte de la amplia gama de amenazas que existen, se necesitan tres pasos para diseñar un Sistema de defensa frente a las amenazas de la Ingeniería social hacia el personal de su compañía. Una defensa efectiva es contar con una función de planeamiento. Las defensas suelen ser reactivas: se detecta un ataque que tuvo éxito y se crea una barrera para garantizar que el problema no vuelva a producirse. Si bien este método demuestra cierto nivel de concienciación, la solución llega demasiado tarde si el problema es grave o costoso. Para adelantarse a esta situación, debe realizar los tres pasos siguientes: